Open source : la vraie liberté, c’est de savoir ce que vous risquez

Guide pratique pour les entreprises et collectivités tentées de quitter le logiciel propriétaire
Hausses de prix, rachats en cascade, audits à répétition : les éditeurs propriétaires poussent de plus en plus d’entreprises et de collectivités vers l’open source. Bonne nouvelle, mauvaise nouvelle. Bonne nouvelle : c’est souvent une vraie option, porteuse d’avantages réels. Mauvaise nouvelle : la dépendance ne disparaît pas, elle change de visage. Voici les pièges à connaître avant de s’engager, et comment gérer chaque risque, seul ou accompagné.
L’essentiel en 30 secondes
-
L’open source n’est pas gratuit : il déplace le coût vers l’intégration, le support et la compétence interne.
-
La plupart des usages courants ont un équivalent open source mature. Les ERP/CRM très réglementés restent l’exception.
-
Le risque juridique n°1 : la contamination d’un code propriétaire par du copyleft mal maîtrisé, avec des condamnations réelles en France.
-
Red Hat, MongoDB, HashiCorp, Java/Oracle : quatre façons de reconstituer une dépendance sur une base en théorie libre.
-
Le Cyber Resilience Act transforme, dès 2026-2027, la gestion des composants open source en obligation documentée et opposable.
-
La décision croise maturité de la solution et criticité métier, et se gère en interne ou en sous-traitance selon la taille de l’équipe.
Pourquoi l’open source revient sur la table
Le mouvement est budgétaire et contractuel. Les rachats récents changent la donne pour les clients historiques : IBM/Red Hat (34 Md$), Broadcom/VMware (69 Md$), Cisco/Splunk (28 Md$), Salesforce/Slack (28 Md$), Microsoft/LinkedIn (26 Md$), Oracle/NetSuite (9,3 Md$), Salesforce/Demandware (2,8 Md$).
L’ensemble de ces rachats doivent alimenter un ROI… changement de métriques, de contrats, évolutions des prix, etc.
Les rachats en milliards de dollars
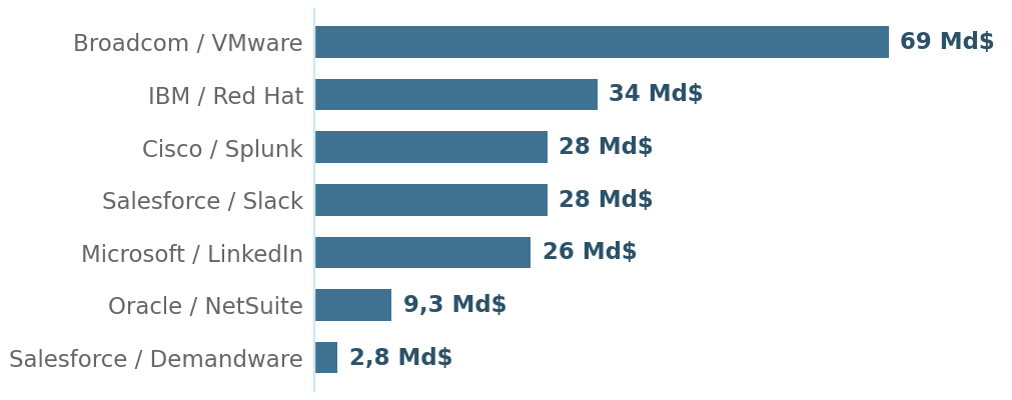
Montants cités dans le dossier, source non précisée.
Les chiffres confirment la tendance : inflation moyenne de 12 % sur le SaaS entre août 2022 et août 2023 selon Vertice, +9 % annoncés par Salesforce sur plusieurs offres, +11 % en moyenne sur Azure chez Microsoft, +6 % sur le PaaS/IaaS européen chez IBM dès janvier 2024. L’open source redevient une option sérieuse, à condition de ne pas remplacer une dépendance commerciale par une dépendance technique ou juridique tout aussi mal maîtrisée.
État des lieux des solutions
Open source, de quoi parle-t-on ?
Un logiciel open source a un code source public, modifiable et redistribuable, selon sa licence. L’OSI formalise dix critères, la FSF quatre libertés. En pratique, quatre questions suffisent pour qualifier un projet :
-
Qui détient la marque et la gouvernance ?
-
Qui peut changer la licence demain ?
-
Que se passe-t-il si je modifie et distribue, ou mets en service en ligne ?
-
Qui maintient réellement le projet, depuis quand ?
Vos logiciels propriétaires ont-ils un équivalent mature ?
|
Catégorie |
Propriétaire |
Open source |
Maturité |
Risque 1er projet |
|
Bureautique |
Microsoft Office |
LibreOffice |
Très mature |
Faible |
|
OS serveur |
Windows Server |
Linux (Debian, Ubuntu) |
Très mature |
Faible |
|
Base de données |
Oracle, MS SQL Server |
PostgreSQL, MariaDB |
Très mature |
Faible |
|
Serveur web |
IIS |
Nginx, Apache |
Très mature |
Faible |
|
Virtualisation |
VMware |
KVM, Proxmox |
Mature, migration non triviale |
Modéré |
|
CRM |
Salesforce |
SuiteCRM, Odoo, Twenty |
Mature PME, limité grand groupe |
Modéré |
|
ERP |
SAP, Dynamics |
Odoo, ERPNext, Dolibarr |
Mature PME/ETI, limité grand groupe |
Modéré à élevé |
|
IA générative |
ChatGPT, Claude |
Mistral, Llama, Qwen, DeepSeek |
Quasi-parité 2025-2026 |
Modéré |
|
ERP/CRM très réglementés |
SAP, Workday |
Pas d'équivalent mature |
Faible |
Élevé |
Ce que vous gagnez réellement
Les avantages, dans l’ordre qui compte
Premier critère, avant tout le reste : des fonctionnalités et performances au moins équivalentes à la solution propriétaire remplacée. Sans cela, rien d’autre ne compense.
Sortir des écosystèmes verrouillés. CEGEDIM impose Oracle pour sa solution Infinite, Axway impose des compilateurs Micro Focus : l’open source permet de sortir de ces verrous.
Gagner en architecture. Le remplacement d’Oracle Siebel par Avisé illustre le passage d’un monolithe propriétaire à une architecture en micro-services open source.
Mutualiser l’effort. Un correctif développé par un autre utilisateur profite à tous, sans négociation commerciale.
Réduire la facture, à condition de compter juste. Le coût de licence disparaît, mais comparer le TCO réel reste difficile : les méthodologies font débat faute d’études tranchées. Sur l’ERP, un leader comme SAP coûte entre 500 et 2 500 €/utilisateur, contre 500 € maximum pour Odoo ou Compiere, mais main-d’œuvre, MCO et montées de version dépassent souvent le coût d’une licence payante. Un TCO complet intègre matériel, licence, main-d’œuvre, coûts cachés et fin de vie.
Auditer ce qui tourne réellement. Le code étant public, un expert indépendant peut vérifier le comportement réel du logiciel, un atout en sécurité.
La dépendance ne disparaît pas, elle change de visage
« La licence libre protège le code, pas nécessairement la marque, le support, ni la gouvernance. »
C’est l’objet des pièges qui suivent.
Les pièges à connaître avant de s’engager
Un risque différent, pas un risque inférieur
Douze catégories couvrent l’essentiel des situations. Certaines se règlent en quelques jours, d’autres demandent une expertise pointue.
Tableau pivot des 12 risques
|
# |
Catégorie |
Fréquence |
Impact |
Criticité |
Priorité |
Qu’est-ce que je risque ? |
|
1 |
Juridique (copyleft) |
Moyenne |
Très élevé |
Critique |
P1 |
Contrefaçon et dommages-intérêts (CPI, jurisprudence Orange/Entr'Ouvert, CA Paris, 14/02/2024) |
|
2 |
Financier (coûts cachés, IA) |
Élevée |
Élevé |
Critique |
P1 |
Dérive budgétaire intégration/support/inférence IA, faute de clause de plafonnement |
|
3 |
Sécurité (mainteneur unique) |
Moyenne |
Très élevé |
Critique |
P1 |
Vulnérabilité non corrigée (Règlement UE 2024/2847 CRA, signalement obligatoire dès le 11/09/2026) |
|
4 |
Contractuel / interlocuteurs |
Élevée |
Élevé |
Élevé |
P2 |
Litige sur le périmètre du support (droit commun des contrats, art. 1103 C. civ.) |
|
5 |
Continuité opérationnelle |
Moyenne |
Élevé |
Élevé |
P2 |
Abandon sans préavis (CRA, obligations stewards dès le 11/12/2027) |
|
6 |
Gestion des licences (transitives) |
Élevée |
Élevé |
Critique |
P1 |
Non-conformité détectée tardivement (CPI, norme ISO/IEC 5230 OpenChain) |
|
7 |
Réversibilité (sortie, fork) |
Faible |
Élevé |
Élevé |
P2 |
Sortie impossible d'une distribution ou d'un fork (Code commande publique, clause contractuelle) |
|
8 |
Technique (formats/API) |
Moyenne |
Modéré |
Modéré |
P3 |
Rupture d'interopérabilité (Référentiel Général d'Interopérabilité) |
|
9 |
Hébergement (on-premise/SaaS) |
Moyenne |
Élevé |
Élevé |
P2 |
Republication imposée par mise en réseau (clause AGPL, RGPD UE 2016/679) |
|
10 |
Stockage / données |
Faible |
Modéré |
Modéré |
P3 |
Perte de portabilité ou de souveraineté (RGPD, SecNumCloud ANSSI) |
|
11 |
Organisationnel (gouvernance) |
Élevée |
Modéré |
Modéré |
P3 |
Absence de compétence interne, critère contractuel ou organisationnel |
|
12 |
Réglementaire (conformité UE) |
Moyenne |
Modéré |
Modéré |
P3 |
Non-conformité documentaire (CRA, AI Act UE 2024/1689, Code commande publique) |
Le détail des pièges qui méritent une vraie vigilance
-
Juridique : La contamination copyleft
Quatre familles de licences suffisent à qualifier un composant :
|
Logiciels connus |
Conséquence |
Licence |
|
Linux, WordPress, MariaDB, GIMP, VLC |
Republication obligatoire si modifié et distribué |
GPL |
|
Node.js, React, Apache, Kubernetes |
Aucune obligation de publication |
MIT / Apache 2.0 |
|
7-Zip, FFmpeg, GTK |
Intégration libre si composant non modifié |
LGPL |
|
Nextcloud, Mastodon |
Republication même en SaaS, sans distribution physique |
AGPL |
CeCILL (CEA/CNRS/INRIA) est juridiquement équivalente à la GPL. La Cour d’appel de Paris a condamné Orange Business Services le 14 février 2024 à 860 000 € de dommages-intérêts pour violation de la GPL v2 sur la bibliothèque LASSO, intégrée dans une plateforme vendue à l’État, pour 57 % du code livré, après 12 ans de procédure. Un litige comparable oppose depuis 2008 la FSF à Free sur le code de la Freebox.
À faire en Interne : cartographier les licences avant distribution/mise en réseau.
Sous-traitance : audit de code et de licences avant production.
-
Contractuel : Interlocuteurs éclatés, verrous reconstitués
Red Hat : le code RHEL reste GPL, mais la souscription (support, conformité) est un contrat distinct, facturé par métriques évolutives (sockets, VM, cloud). Fin de l’accès public aux sources RHEL en 2023, d’où l’essor d’AlmaLinux, Rocky Linux, OpenELA. Red Hat n’est pas le pire cas (ce serait inexact), mais illustre un verrou contractuel sur base libre.
MongoDB/HashiCorp : le CLA signé par les contributeurs a permis un relicensing unilatéral, SSPL pour MongoDB (2018), BSL pour Terraform/Vault/Consul (2023), d’où le fork OpenTofu, hébergé par la Linux Foundation.
Java/Oracle : code GPL libre, mais la marque « compatible Java » exige le TCK contrôlé par Oracle. Contre-exemple : NATS a transféré sa marque à la fondation neutre CNCF.
À faire en Interne : lire licence du code et contrat de support séparément.
Sous-traitance : revue contractuelle dédiée.
-
Sécurité : Le mainteneur unique
De nombreux projets critiques reposent sur peu de bénévoles (porte dérobée xz-utils, 2024). Le CRA impose signalement des vulnérabilités actives dès le 11/09/2026, obligations complètes de MCS pour les « stewards » dès le 11/12/2027, Red Hat en assume déjà ce rôle sur une quinzaine de projets.
À faire en Interne : vérifier mainteneurs actifs et fréquence des correctifs.
Sous-traitance : veille de sécurité mutualisée.
-
Financier : Coûts cachés, amplifiés par l’IA
Une IA open source facturée via API garde le même risque tarifaire qu’un modèle propriétaire. En auto-hébergement, le risque se déplace vers l’infrastructure (nœud 8×H100 : 2 000-3 500 $/mois) et les coûts cachés (maintenance, absence de SLA). La mention « open source » mérite vérification : Llama impose un seuil d’audience, MiniMax a ajouté une interdiction commerciale sous licence « Modified-MIT », Kimi K2 impose un affichage de marque. Mistral (Apache 2.0) reste la référence la plus permissive.
À faire en Interne : chiffrer un TCO complet, IA comprise.
Sous-traitance : benchmark de coûts d’hébergement et de licence.
Continuité, gestion des licences, réversibilité, technique, hébergement, stockage, organisationnel : risques détaillés dans le tableau pivot, à traiter proportionnellement à la criticité du logiciel.
-
Réglementaire : Le cadre légal se durcit
Le CRA impose un SBOM (Software Bill of Materials) documentant tous les composants d’un produit numérique vendu dans l’UE, condition de toute gestion des vulnérabilités : sécurité dès la conception, signalement dès le 11/09/2026, obligations complètes dès le 11/12/2027. L’AI Act exempte conditionnellement l’IA open source sans risque systémique. En France, l’ANSSI/DINUM orientent la commande publique via le catalogue SILL ; la CNIL exige la même conformité RGPD quelle que soit la licence.
|
Niveau |
Régulateurs |
Exigences |
|
France |
ANSSI, DINUM (SILL), CNIL |
Orientation non contraignante ; RGPD identique quelle que soit la licence |
|
Europe |
CRA, AI Act |
SBOM obligatoire, sécurité dès la conception, signalement sous 24h |
|
Monde |
Aucune autorité légale |
Normes volontaires : OSI, Linux Foundation, ASF, FSF |
À faire en Interne : point focal réglementaire, SBOM à jour.
Sous-traitance : veille et audit CRA/AI Act.
Conclusion : quatre risques critiques à neutraliser avant de signer
Sur les douze catégories recensées, quatre concentrent l’essentiel du danger réel, parce qu’elles sont à la fois fréquentes et potentiellement irréversibles.
1 · risque juridique : Le risque juridique naît de la contamination copyleft, avec un précédent chiffré : 860 000 € pour Orange Business Services (2024), pour un composant représentant 57 % du code livré.
2 · risque financier : Le risque financier ne vient pas du prix de la licence, qui disparaît, mais des coûts d’intégration, de MCO et, pour l’IA auto-hébergée, d’infrastructure GPU sous-budgétée.
3 · risque sécurité : Le risque sécurité tient à la fragilité des mainteneurs uniques, que le CRA transforme en obligation documentée dès le 11/09/2026.
4 · gestion des licences : Le risque de gestion des licences se loge dans les dépendances transitives : la conformité se vérifie composant par composant, jusqu’au 3e ou 4e niveau.
Ce que vous devez faire, concrètement
-
Avant toute migration : cartographier dépendances et licences, y compris transitives, via un outil de SCA (Software Composition Analysis).
-
Avant toute signature de souscription : faire relire séparément licence du code et contrat commercial.
-
Avant toute mise en production : produire un SBOM conforme au CRA, vérifier les mainteneurs actifs.
-
Avant tout déploiement d’IA open source : chiffrer le coût d’infrastructure réel.
Ces vérifications se mènent en 60 à 90 jours, avant tout engagement irréversible, et conditionnent toute la suite du projet.
Un article rédigé par Catherine PEYRE PAECHT, Senior IT Procurement Advisor
Articles en rapport

Cloud souverain : quelle est la règlementation européenne et qui sont les acteurs ?
En savoir plus

